Termius Vaults 架构详解 | Personal Vault、Team Vault、自定义 Vault 三种类型
Vaults 是什么
Vaults(保险库)是 Termius 的一级数据结构,也是它和其他 SSH 客户端最根本的差异。可以把 Vaults 理解成一个端到端加密的云存储容器,里面放着所有和远程访问相关的东西:
- Hosts(主机连接配置)
- Groups(分组)
- SSH Keys(密钥对)
- Credentials(凭证)
- Snippets(命令片段)
- Port Forwarding rules(端口转发规则)
- Known Hosts(主机指纹记录)
Vaults 之间完全隔离——每个 Vault 有自己独立的一套数据,互不干扰。
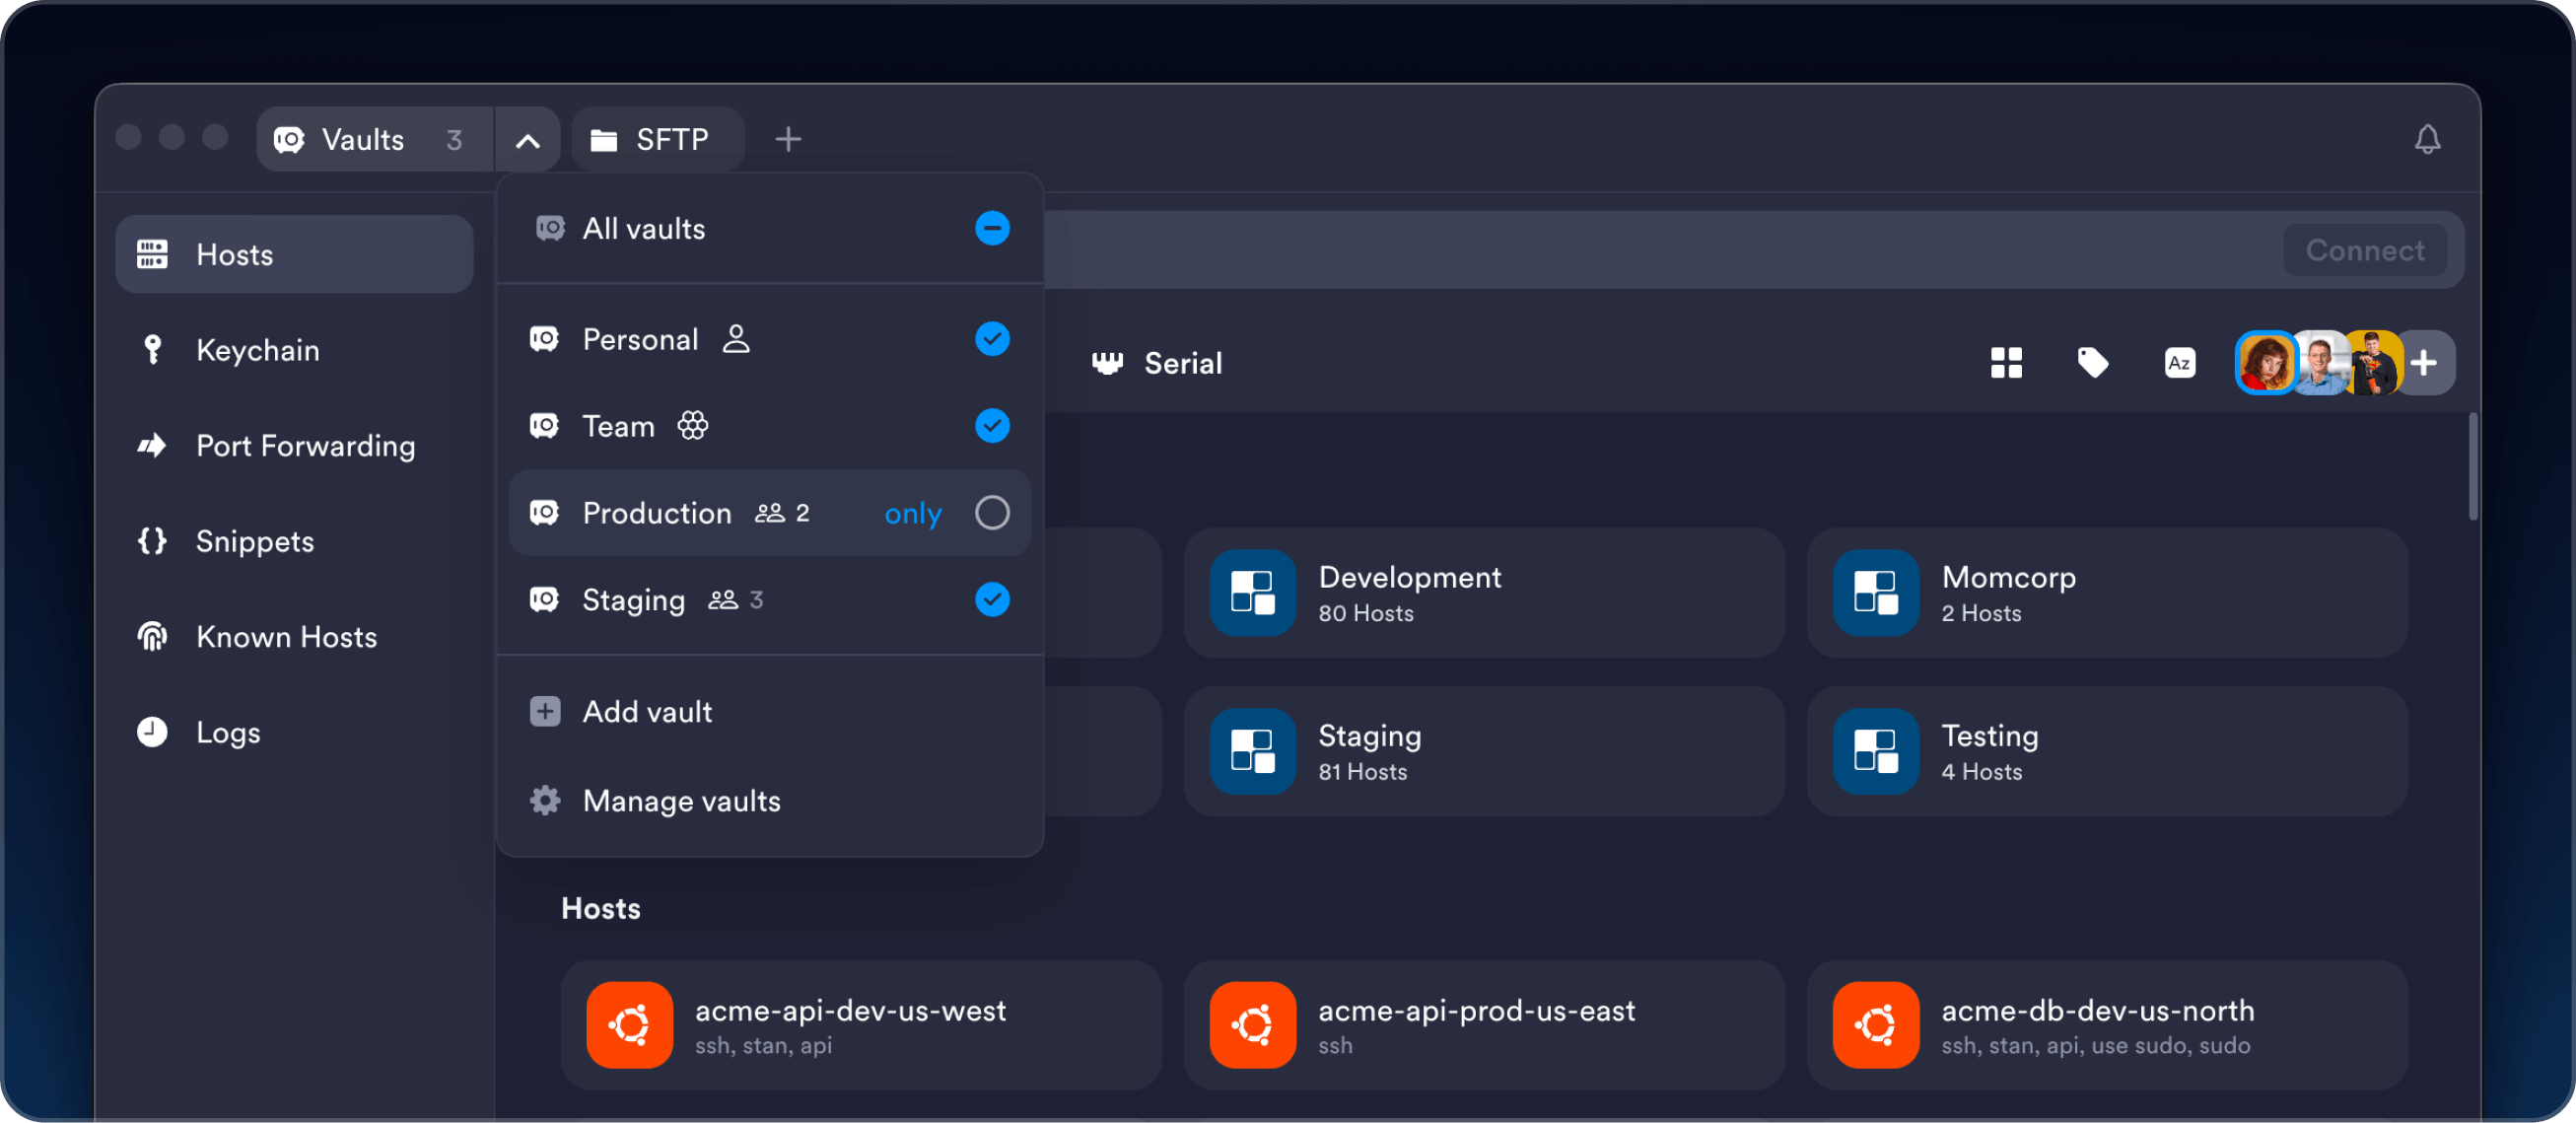
三种 Vault 类型
Termius 里有三种 Vault:
Personal Vault(个人保险库)
- 每用户自动创建,不可删除
- 用于存放私人数据:测试服务器、临时凭证、未准备好共享的配置
- 只有你自己能访问
- 在 Starter 免费版里只能本地存储(不同步),Pro 版启用云同步
- 注意:加密密码就是专门用来加密 Personal Vault 的
Team Vault(团队保险库)
- Team / Business 版自动创建(一旦邀请了第一个队友就会出现)
- 所有人可见,默认权限是完全访问
- 用于存放团队共用的连接信息、Snippets、端口转发规则
- 新成员加入团队时自动拥有 Team Vault 的访问权限
自定义 Vault(Custom / Project Vault)
- 手动创建,用于更细粒度的权限控制
- 典型用途:按项目、按环境、按部门隔离数据
- 举例:一个 SaaS 公司可以创建「Production Vault」(只给运维和生产环境负责人)、「Development Vault」(给所有人)、「Staging Vault」(给开发和测试)
实际例子
假设一家中型 SaaS 公司,组织架构是这样:
- DevOps 团队:负责生产环境和基础设施
- 开发团队:负责功能开发,需要访问开发环境
- QA 测试团队:负责质量保证,需要访问测试环境
Termius 里的 Vaults 布局可以是:
| Vault | 成员 | 权限 | 用途 |
|---|---|---|---|
| Personal Vault | 各自 | 仅自己 | 私人测试 |
| Team Vault | 全员 | 完全访问 | 共用 Snippets、开发环境 |
| Production Vault | DevOps 仅 | 完全访问 | 生产环境服务器 |
| Staging Vault | DevOps + Dev + QA | 完全访问 | 预发布环境 |
这样每个团队成员登录 Termius 后,只能看到自己有权限的 Vault,数据自动同步,不需要把密码散到任何 IM 或密码管理器里。
为什么用 Vaults 而不是「文件夹」
传统 SSH 客户端用文件夹/会话分组来组织服务器。Vaults 比文件夹多了三个关键能力:
- 权限隔离——文件夹没有权限概念,Vaults 可以控制谁能看什么
- 跨设备同步——文件夹是本地的,Vaults 自动云同步到所有设备
- 团队协作——文件夹没法共享,Vaults 可以邀请成员、分配权限、实时同步变更
怎么创建新 Vault
- 点击顶部 Vault 标签栏的下拉箭头(chevron)
- 选择「Add vault...」
- 输入 Vault 名称(建议明确,比如「生产环境」「QA 测试」)
- 选择要邀请的团队成员,分配权限(完全访问 / 只读)
- 点击「Create Vault」
Vault 创建后,新建主机时就可以选择存到哪个 Vault 里。也可以从 Hosts 列表里把已有的主机拖到另一个 Vault。
Starter 版的 Vault 限制
Starter 免费版只能用 Personal Vault 的本地存储,不能云同步,不能共享。但数据模型还是 Vaults,只是用不了云功能。升级到 Pro 或 Team 后自动解锁。
继续「加密密码与安全模型」了解 Vaults 的端到端加密是怎么实现的。